Today Keys : AWS, Transit Gateway, TGW, NAT, 1:1 , Overlapping ,CIDR, Gateway, CloudWAN
AWS Transit Gateway(TGW)는 여러 VPC와 On-Premises 네트워크를 중앙에서 연결할 수 있는 서비스입니다.
하지만 서로 다른 VPC나 On-Premises 네트워크에서 동일한 IP 대역을 사용하고 있다면, IP 주소가 중복되기 때문에 TGW만으로는 정상적인 통신이 어렵습니다.
기존에는 이러한 문제를 해결하기 위해 IP 주소를 변경하거나, 별도의 NAT Gateway 또는 NAT Appliance를 구성해야 했습니다.
2026년 10월 23일, AWS는 Transit Gateway와 Cloud WAN에서 1:1 NAT를 직접 지원하는 신규 기능을 발표했습니다.
이번 기능을 통해 별도의 NAT 장비를 배포하지 않고도 TGW Attachment에서 IP 주소를 변환할 수 있게 되었습니다.
이번 포스팅에서는 새롭게 추가된 TGW 1:1 NAT 기능의 동작 방식과 특징, 제약사항에 대해서 알아봅니다.
AWS Transit Gateway 1:1 NAT란?
AWS Transit Gateway 1:1 NAT는 TGW의 Attachment에서 IPv4 주소를 다른 IPv4 주소로 변환하는 기능입니다.
기존에는 NAT 기능을 사용하기 위해 별도의 NAT Gateway나 NAT Appliance를 배포해야 했지만, 이제는 TGW Attachment에 NAT 규칙을 설정하는 것만으로 주소 변환이 가능합니다.
AWS에서는 Regional Private NAT Gateway와 통합된 형태의 관리형 NAT 기능으로 제공하며, 별도의 NAT 리소스를 직접 생성하고 관리할 필요가 없습니다.
주요 특징은 다음과 같습니다.
| 구분 | 설명 |
| NAT 유형 | Static 1:1 NAT |
| NAT 동작 | Stateless 방식 |
| 설정 위치 | TGW Attachment |
| 주소 변환 | CIDR 단위 1:1 매핑 |
| 통신 방향 | SNAT / DNAT 양방향 지원 |
| Port 변환 | 미지원 (원본 Port 유지) |
| 별도 NAT 리소스 | 불필요 |
| NAT Rule | Attachment당 최대 50개 |
| 지원 주소 | IPv4 |
특히 일반적인 NAT Gateway와 다르게 Stateful Session Table을 사용하지 않는 Stateless 방식으로 동작합니다.
즉, 별도의 세션 정보 없이 미리 정의된 NAT Rule을 기준으로 IP 주소를 변환합니다.
또한 NAT Rule 하나만 설정해도 양방향으로 주소 변환이 가능하기 때문에 별도의 Return Traffic을 위한 NAT Rule을 구성할 필요가 없습니다.
기존의 중복 IP 해결 방법
예를 들어 두 VPC가 모두 10.0.0.0/16 대역을 사용한다고 가정해 보겠습니다.
서로 동일한 IP 대역을 사용하기 때문에 TGW에서 목적지 IP만으로 어느 VPC에 패킷을 전달해야 할지 구분하기 어렵습니다.
기존에는 다음과 같은 방법으로 해결해야 했습니다.
VPC CIDR 변경 : 중복되는 IP 대역을 다른 대역으로 변경
Private NAT Gateway 구성 : NAT Gateway와 별도의 라우팅 경로를 구성하여 Source NAT 수행
Endpoint Service : 라우팅에 대한 연결이 아닌, 연동이 필요한 서비스를 Endpoint Service로 만들어서, Private Link 사용
이러한 방식은 서버의 IP 주소를 변경해야 하거나, 별도의 NAT 리소스에 대한 운영 및 장애 관리가 필요했습니다.
하지만 TGW 1:1 NAT를 이용하면 각 VPC의 Attachment에 서로 다른 NAT CIDR을 설정하여 기존 서버의 IP 주소를 변경하지 않고도 통신할 수 있습니다.
Transit Gateway 1:1 NAT 동작 방식
TGW의 NAT는 Attachment에 원본 CIDR과 변환할 NAT CIDR을 설정하는 방식으로 동작합니다.
예를 들어 다음과 같은 NAT 규칙을 설정했다고 가정하겠습니다.
| 구분 | CIDR |
| Source CIDR | 10.1.0.0/26 |
| NAT CIDR | 10.2.0.0/26 |
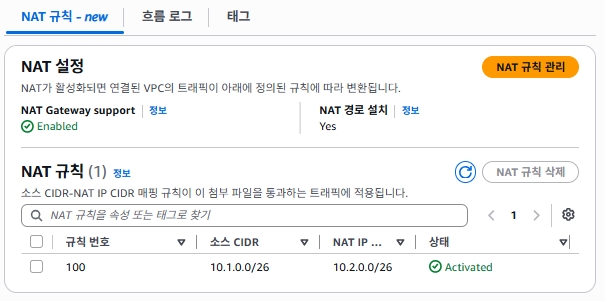
위 이미지와 같이 Attachment의 NAT Rule에 원본 CIDR과 변환할 NAT CIDR을 지정하면 됩니다.
두 CIDR의 동일한 위치에 있는 IP 주소끼리 1:1로 매핑됩니다.
예를 들어 원본 IP가 10.1.0.10이라면 NAT 이후에는 10.2.0.10으로 변경됩니다.
| 원래 IP | NAT IP |
| 10.1.0.1 | 10.2.0.1 |
| 10.1.0.10 | 10.2.0.10 |
| 10.1.0.30 | 10.2.0.30 |
| 10.1.0.62 | 10.2.0.62 |
이때 IP 주소의 Host 부분은 그대로 유지되고, 서비스 Port 역시 변경되지 않습니다.
또한 NAT가 적용된 Attachment에서 TGW로 트래픽이 들어올 때는 SNAT를 수행하고, 반대로 NAT IP를 목적지로 하여 해당 Attachment로 전달되는 트래픽에는 DNAT가 적용됩니다.
따라서 다른 네트워크에서는 실제 IP 주소인 10.1.0.10이 아닌 NAT IP인 10.2.0.10을 사용하여 통신할 수 있습니다.
Transit Gateway 1:1 NAT 제약사항
TGW에서 1:1 NAT를 사용할 때는 몇 가지 제약사항이 있습니다.
1. Source CIDR과 NAT CIDR의 Prefix 길이는 동일해야 합니다.
예를 들어 10.1.0.0/26 대역을 NAT하려면 NAT CIDR도 반드시 /26으로 설정해야 합니다.
원본 CIDR과 NAT CIDR의 IP 주소가 1:1로 매핑되기 때문입니다.
따라서 /26을 /24로 변환하거나, 반대로 /24를 /26으로 변환하는 것은 지원하지 않습니다.
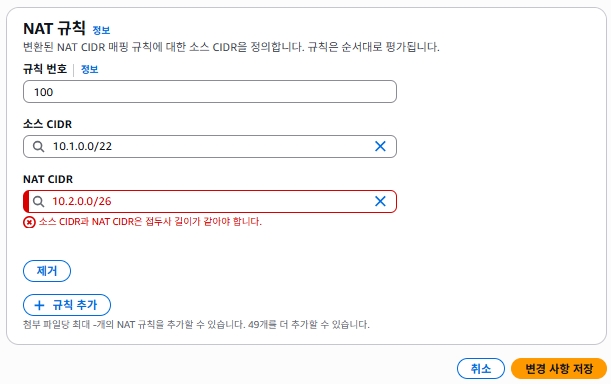
위 이미지와 같이 서로 다른 크기의 CIDR을 지정하면 오류가 발생합니다.
2. NAT CIDR은 사설 IPv4 대역을 사용해야 합니다.
NAT CIDR은 다음과 같은 주소 범위 내에서 설정해야 합니다.
| 구분(RFC) | CIDR |
| RFC 1918 | 10.0.0.0/8 |
| RFC 1918 | 172.16.0.0/12 |
| RFC 1918 | 192.168.0.0/16 |
| RFC 6598 | 100.64.0.0/10 |
일반적인 사설 IP뿐 아니라 CGNAT 주소 공간인 100.64.0.0/10도 NAT CIDR로 사용할 수 있습니다.
3. NAT CIDR은 다른 네트워크와 중복되지 않아야 합니다.
NAT CIDR은 TGW에 연결된 다른 VPC나 On-Premises 네트워크에서 사용하지 않는 고유한 대역을 사용하는 것이 중요합니다.
TGW에서는 동일한 Attachment의 NAT Rule 간 중복은 검사하지만, 다른 Attachment나 연결된 전체 네트워크의 IP 중복까지 자동으로 확인하지는 않습니다.
4. TGW 소유 계정에서만 NAT를 설정할 수 있습니다.
AWS RAM을 이용하여 TGW를 공유한 경우에도 NAT 설정은 TGW Owner 계정에서만 가능합니다.
따라서 TGW를 공유받은 계정에서는 Attachment의 NAT 설정 탭이 보이지 않습니다.
이외에도 IPv6 NAT는 지원하지 않으며, Appliance Mode가 활성화된 VPC Attachment에서는 1:1 NAT를 함께 사용할 수 없습니다.
Transit Gateway 1:1 NAT 활용 사례
TGW 1:1 NAT는 다음과 같은 환경에서 유용하게 활용할 수 있습니다.
- 서로 동일한 IP 대역을 사용하는 VPC 간 연결
- 기업 인수합병(M&A)에 따른 네트워크 통합
- On-Premises와 AWS VPC 사이의 중복 IP 문제 해결
- 협력사 또는 Multi-Cloud 네트워크 연동
- 외부 네트워크에 실제 내부 IP 주소 대신 NAT 주소 제공
이번에 추가된 1:1 NAT를 통해서 기존과 같이 별도의 NAT Appliance를 배포하지 않고도 TGW에서 IP 주소를 변환할 수 있게 되었습니다.
특히 이미 운영 중인 네트워크의 IP 주소를 변경하기 어려운 환경에서 유용하게 사용할 수 있을 것으로 보입니다.
다만 NAT Rule을 설정하는 것과 실제 네트워크 라우팅이 구성되는 것은 별개입니다.
NAT CIDR로 정상적인 통신을 하기 위해서는 TGW Route Table과 VPC Route Table에 적절한 라우팅 경로가 필요합니다.
다음 포스팅에서는 실제로 TGW Attachment에 NAT를 설정하고, NAT CIDR의 라우팅과 EC2 간 통신을 확인하는 방법에 대해서 알아보겠습니다.